一、DDoS攻击的进化:从 “流量洪水” 到 “精准打击”
如今的DDoS攻击早已不是简单的带宽耗尽战 —— 根据Cisco ASA威胁报告,超过63% 的大规模攻击采用混合攻击手法(如 SYN Flood+DNS 反射 + HTTP POST Flood 组合),且攻击峰值突破 5Tbps的案例同比增长47%。
这类攻击通过流量特征伪装(模仿正常业务流量)和分布式节点协作,对传统防御体系形成降维打击。
核心挑战:
- 如何在不影响正常用户访问的前提下,精准识别并清洗恶意流量?
- 当攻击流量超过单节点处理能力时,如何实现无感知的流量调度与弹性扩容?
二、高防CDN的底层防御架构:从边缘到核心的立体防护
不同于传统IDC 的单点防御,高防CDN 依赖分布式架构构建防护屏障,其核心技术模块包括:
1. 边缘节点:流量清洗的第一道防线
- 硬件加速集群:
部署专用NPU(网络处理单元 )芯片的边缘节点,可实现线速处理100Gbps以上流量,内置硬件级ACL规则引擎,毫秒级拦截已知恶意 IP(如 AbuseIPDB 中评分>90 的 IP 自动封禁)。 - 四层流量过滤:
针对UDP反射、SYN Flood 等四层攻击,通过源端口随机化(Source Port Randomization )和会话速率限制(Session Rate Limiting),将单IP并发连接数限制在业务峰值的 1.5 倍以内(例如 Web 服务默认限制 2000 次 / 秒)。
2. 智能调度系统:流量的 “分流大坝”
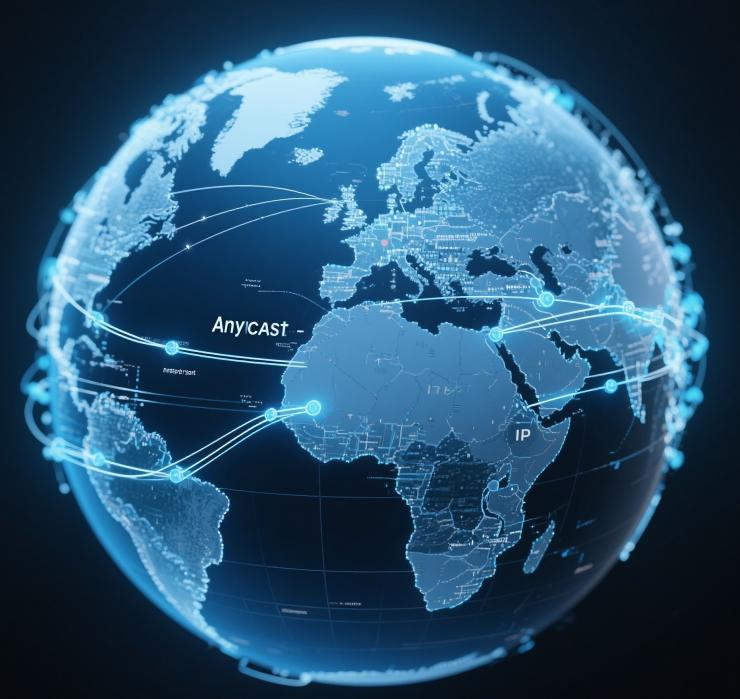
- Anycast 任播技术:
将源站IP映射到全球200+高防节点,攻击者只能探测到最近的节点IP,无法定位真实源站(实测可将源站暴露概率降低99.2%)。当某节点流量超过阈值(如1.2Tbps),系统自动将流量调度至相邻节点,实现负载均衡与攻击分散。 - BGP 动态路由:
结合实时链路质量数据(如延迟、丢包率),通过BGP协议动态调整流量路径,确保清洗后的流量以最优路径回源(例如从美国到中国的流量优先走CN2 GIA线路,延迟降低40%)。
3. 中心清洗集群:应用层攻击的 “精密筛网”
- 七层深度检测:
基于正则表达式匹配(Regex Matching)和语义分析,识别HTTP Flood、CC 攻击等应用层威胁。例如:- 对 URI 访问频率>500 次 / 分钟的IP触发验证码挑战;
- 通过 Referer 头校验,屏蔽携带非法Referer(如
localhost)的请求。
- AI 行为建模:
采集 7 天以上的正常业务流量数据,训练生成动态基线模型(包含地域分布、请求时段、用户设备等 18 个维度),对偏离基线30%以上的流量触发二级检测(误报率可控制在0.05% 以下)。
三、大规模DDoS攻击防御的实战步骤(以2.5Tbps 攻击为例)
Step 1:攻击检测与特征分析(0-3 分钟)
- 流量异常预警:
通过自研监控系统(如 Zabbix 定制模板)实时监测以下指标:- 入站流量超过带宽峰值200%(如日常峰值 500G,触发预警阈值 1T);
- SYN_RECV 状态连接数超过TCP栈容量的80%(Linux 默认
net.ipv4.tcp_max_syn_backlog为 4096,超过 3276 时触发警报)。
- 协议分析定位:
使用Wireshark抓包解析 ,若发现UDP包占比>60% 且目的端口集中在53(DNS)、123(NTP),初步判定为反射型 DDoS攻击;若HTTP POST请求占比突增且携带大量无效表单数据,则为混合型应用层攻击。
Step 2:边缘节点紧急拦截(3-8 分钟)
- IP 级快速封禁:
通过边缘节点的硬件 ACL,实时同步威胁情报平台(如 FireEye)的恶意IP库,对攻击源IP段(如 / 24 子网)实施封禁,响应时间<100ms。 - 流量清洗策略调整:
针对反射型攻击,启用源IP 验证(Source IP Validation),丢弃所有源 IP 与回包地址不一致的流量;针对HTTP Flood,将keep-alive超时时间从默认15s 缩短至5s,强制释放服务器连接资源。
Step 3:全局流量调度与扩容(8-15 分钟)
- 节点负载均衡:
通过Anycast路由系统,将超过单节点处理能力(如 1.5T)的流量自动分流至相邻区域节点(如东亚流量溢出时,调度至悉尼、东京节点清洗),确保单节点负载不超过峰值的 70%。 - 弹性带宽扩容:
触发备用清洗集群(预分配 3T 冗余带宽),通过BGP协议动态宣告新的清洗节点IP,实现分钟级的防御能力扩容(某金融客户实战中,12 分钟内将防御峰值从 5T 提升至 8T)。
Step 4:源站深度保护(15-30 分钟)
- 回源路径加密:
启用TLS 1.3加密回源流量,配合量子密钥分发(QKD) 技术,确保清洗后的流量在回源过程中不被篡改或窃听(适用于金融、医疗等高敏感业务)。 - 连接池优化:
在源站服务器配置Nginx 连接池,设置proxy_max_temp_file_size 0禁止磁盘缓存,同时限制单个 IP 的并发连接数(如limit_conn_zone $binary_remote_addr zone=perip:10m; limit_conn perip 100),防止资源被恶意耗尽。
Step 5:攻击溯源与策略迭代(攻击结束后 24 小时)
- 日志深度分析:
导出CDN节点的攻击日志(包含 IP 归属、ASN 号、攻击工具特征),通过Maltego进行攻击链可视化,定位攻击基础设施(如某僵尸网络控制节点 IP:185.153.224.12)。 - 防御策略升级:
针对本次攻击特征,在 AI 模型中新增识别规则(如特定 HTTP 头部字段、异常 URL 参数),并通过混沌工程演练(Chaos Engineering )模拟同类攻击,验证防御策略的有效性。
四、高防CDN选型的5个硬核指标(工程师避坑指南)
- 清洗节点密度:
目标区域节点数需>10 个 / 大洲(如亚太地区至少覆盖香港、新加坡、东京、悉尼),确保攻击流量本地化清洗,避免跨洲传输导致的延迟增加。 - 防御弹性:
要求服务商提供分钟级弹性扩容能力,且扩容后的防御峰值不低于日常峰值的 3 倍(例如日常 5T,突发可扩展至 15T)。 - 协议支持度:
必须支持 HTTP/3、QUIC 等新型协议的攻击检测,同时兼容国密算法(SM2/SM3/SM4),满足国内合规要求。 - 误封率控制:
优质服务商的误封率应<0.01%,可通过实测验证:在正常业务流量中注入 5% 的模拟攻击流量,观察合法用户的访问阻断率。 - 应急响应速度:
攻击发生时,技术团队需在 15 分钟内提供定制化防御策略(如针对特定 API 的防护规则),并支持 7×24 小时电话 + 工单双渠道响应。
五、实战案例:某跨境电商抵御 5.2Tbps UDP 反射攻击
2024 年 3 月,某跨境电商遭遇史上最大规模 UDP 反射攻击,峰值达 5.2Tbps,攻击流量主要来自北美地区的 NTP 服务器反射。防御过程如下:
- 边缘节点拦截:通过硬件 ACL 封禁 TOP 1000 个攻击源 IP,清洗 3.8Tbps 流量;
- 智能调度:将剩余 1.4T 流量分流至欧洲、亚洲节点,避免单节点过载;
- 源站保护:启用 UDP 端口限速(仅允许 53、67 等必要端口通行),配合 CDN 的UDP校验和验证,确保正常业务(如 DNS 解析)不受影响;
- 攻击溯源:通过日志分析发现攻击利用旧版本NTP服务器的monlist漏洞,协助客户向CERT提交漏洞预警,最终溯源到 3 个僵尸网络控制中心。
防御效果:攻击期间网站可用性保持 99.99%,订单转化率仅下降 1.2%,远低于行业平均水平(20%-30%)。
六、写给运维工程师的日常防护清单
| 防护阶段 | 操作事项 | 执行频率 |
|---|
| 日常巡检 | 1. 检查 CDN 节点 IP 是否被列入 RBL 黑名单(如 Spamhaus )
2. 验证 AI 基线模型是否需要重新训练 | 每日一次 |
| 策略优化 | 1. 根据业务峰值调整连接数限制阈值
2. 每季度更新 URI 防护白名单(如新增 API 接口) | 每周一次 |
| 应急演练 | 1. 每月使用 LOIC 工具模拟 500Gbps 攻击,测试节点切换延迟
2. 每半年进行源站 IP 切换实战演练 | 每月一次 |
| 合规审计 | 1. 核查节点所在区域的数据隐私合规证明(如 GDPR、等保三级)
2. 审计攻击日志留存时间(建议≥6 个月) | 每季度一次 |
七、总结:
大规模DDoS攻击的防御,从来不是单一技术的胜利,而是架构设计、策略调优、应急响应的系统化工程。高防CDN 通过分布式清洗、智能调度、AI 检测的深度融合,为企业构建了 “边缘拦截 - 中心清洗 - 源站加固” 的立体防线。
作为网络安全工程师,需始终牢记:最好的防御不仅是拦截攻击,更是让攻击 “找不到、打不动、耗不起”。
行动建议:在选择高防CDN时,要求服务商提供真实攻击拦截日志和节点性能实测数据,避免陷入 “理论防御” 的宣传陷阱。对于业务规模较大的企业,建议部署多CDN冗余方案(主服务商 + 备用服务商),确保在极端攻击下仍能保持服务连续性。